
EnCo ASE Threat Assessment für EN 50742: Cybersecurity für den Maschinenbau automatisiert meistern
Ab 2027 ist IT-Sicherheit Pflicht für die CE-Kennzeichnung. EnCo ASE Threat Assessment führt Sie Schritt für Schritt zur Konformität nach prEN 50742 und der neuen EU-Maschinenverordnung (MVO).
Unverbindlich · Persönliche Beratung · Schnelle Rückmeldung
Die Herausforderung für Maschinenbauer
Die neue EU-Maschinenverordnung (MVO) fordert zwingend den Schutz von Maschinen gegen Korrumpierung und böswillige Angriffe. Die zentrale harmonisierte Norm hierfür ist die EN 50742 (bzw. prEN 50742). Ohne den Nachweis dieser IT-Sicherheit gibt es keine CE-Kennzeichnung mehr.
Das Problem: Die manuelle Risikoanalyse und die Ermittlung des erforderlichen Sicherheitsniveaus sind komplex und zeitraubend.
EnCo ASE Threat Assessment automatisiert diesen Prozess und sichert Ihre Konformität rechtssicher ab.
Lesen Sie unser Whitepaper: Cybersecurity im Maschinenbau nach der neuen EN 50742
Wie Maschinenhersteller mit EnCo ASE und dem Threat-Assessment-Modul automatisierte Bedrohungsanalysen durchführen und die Konformität zur EU-Maschinenverordnung 2023/1230 nachweisen.
- Die regulatorische Herausforderung: EN 50742 und EU-Maschinenverordnung
- Die Threat-Assessment-Methodik im Maschinenbau
- Rechtssicherheit auf Knopfdruck: SRSL, auditsichere Dokumentation, Versionierung
- Massive Zeitersparnis: eine Datenbasis für Safety- und Security-Analysen
PDF · 3 Seiten · Deutsch · kostenlos, ohne Registrierung
Kernfunktionen von EnCo ASE Threat Assessment nach EN 50742

Gefährdungsbeurteilung & Bedrohungsanalyse
Systematische Identifikation von Manipulationsrisiken an allen Schnittstellen (z. B. HMI, Fernwartung, USB, OT-Netzwerke).
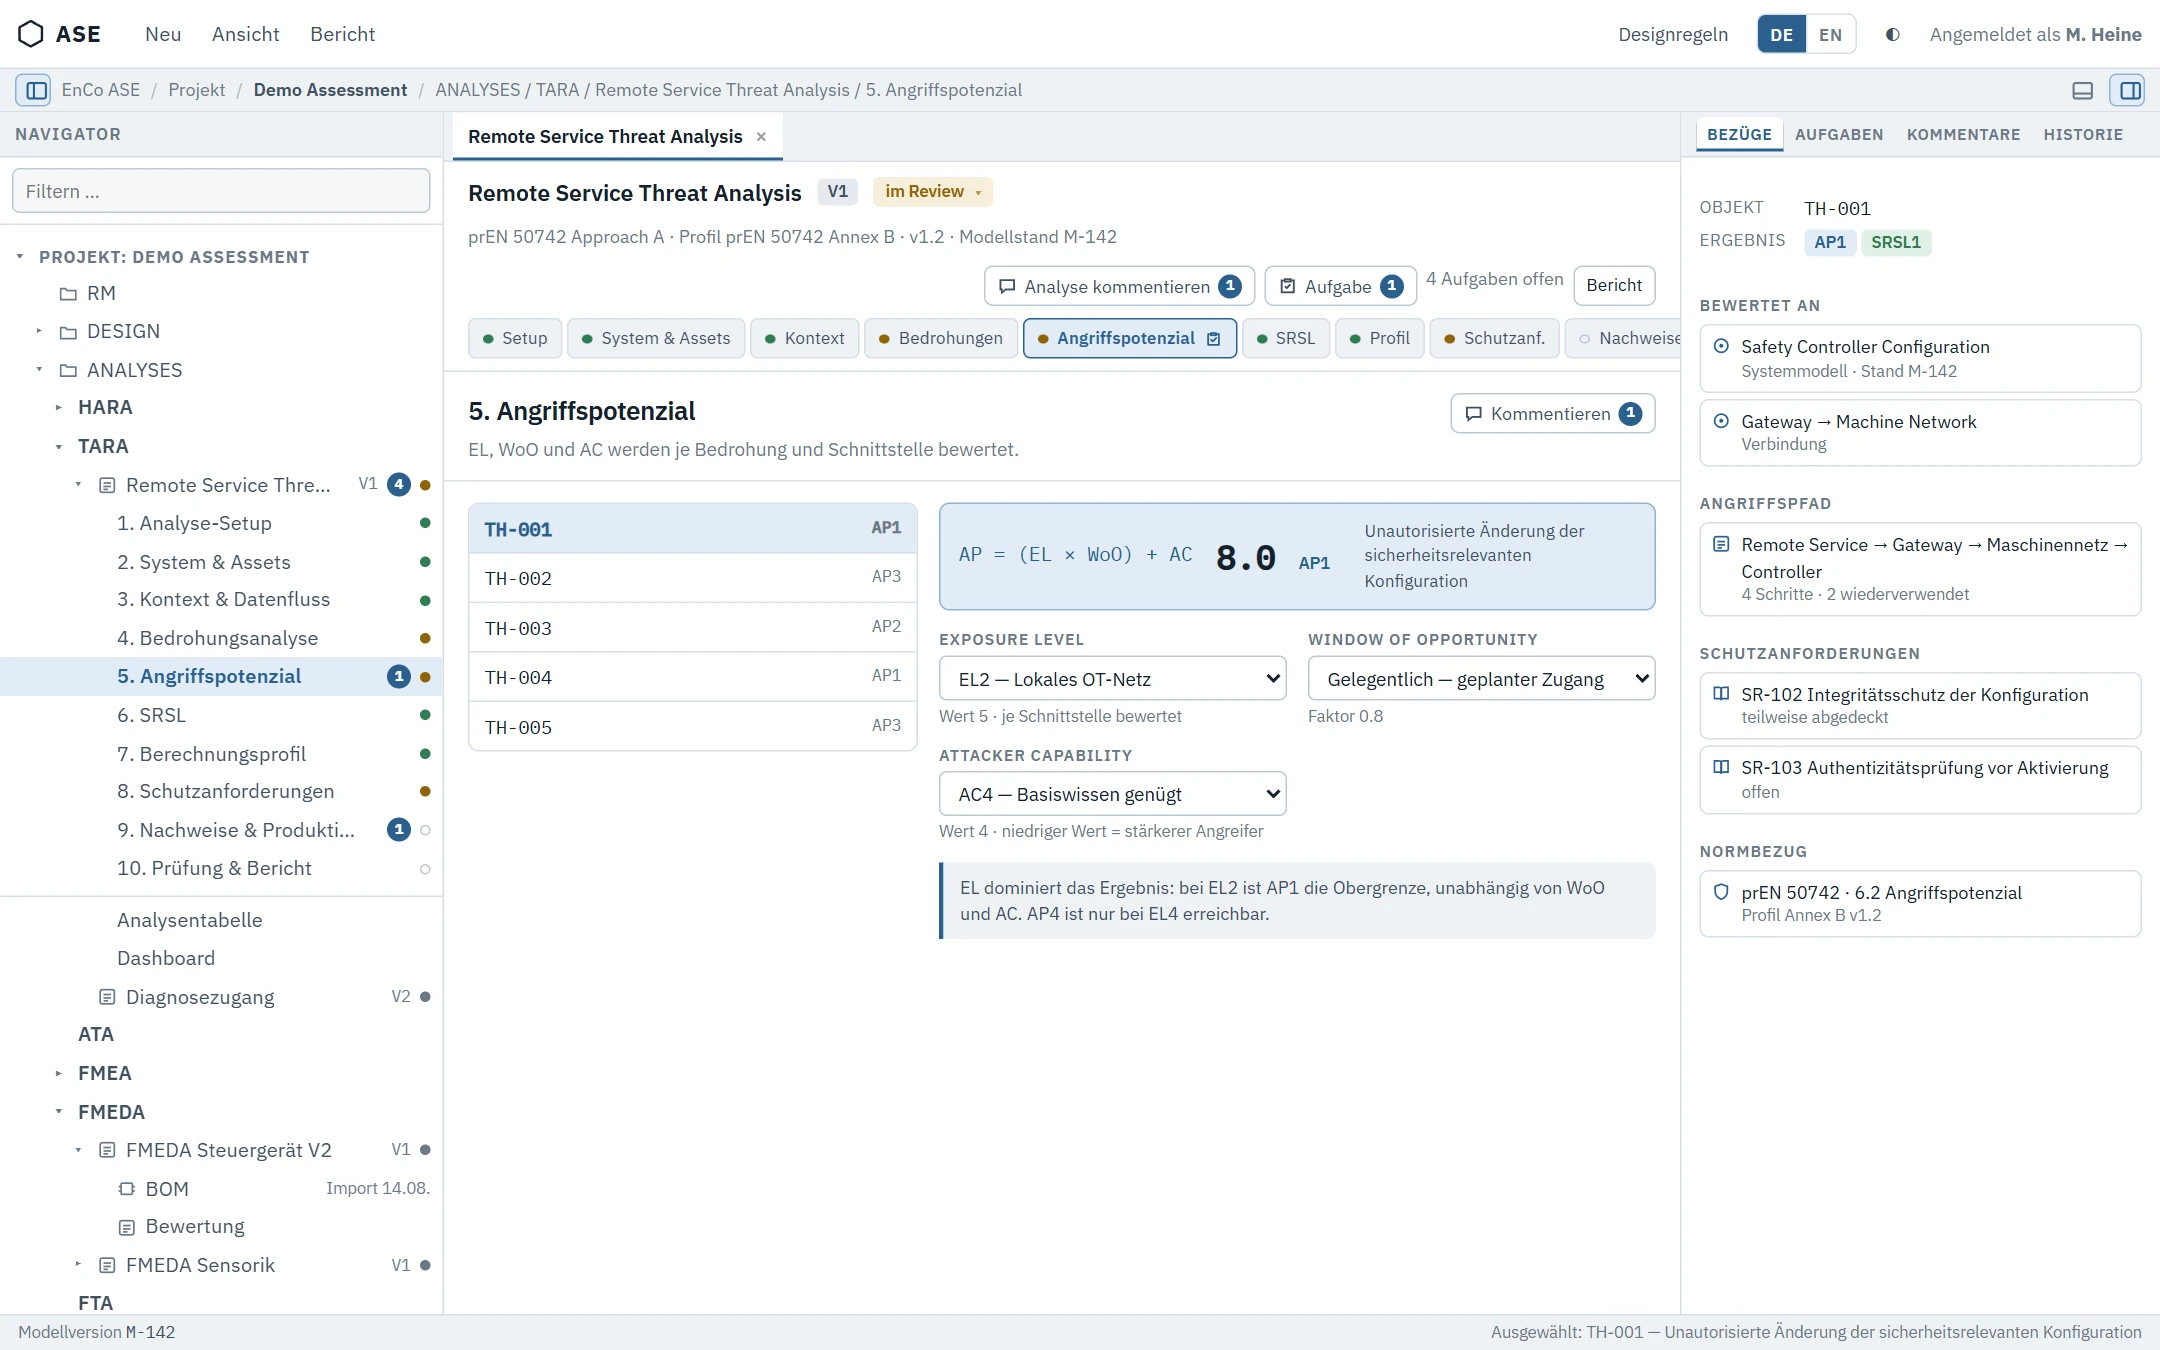
Automatisierte SRSL-Ermittlung
Ein KI-gestützter Assistent führt Sie durch die Bestimmung des Safety-Related Security Levels (SRSL 0 bis SRSL 3).

Integrierter Maßnahmen-Katalog
Erhalten Sie direkt normkonforme Vorschläge für technische Schutzmaßnahmen (z. B. Zugriffskontrolle, Verschlüsselung, Integritätsschutz).

CE-Dokumentation auf Knopfdruck
Generieren Sie den lückenlosen Konformitätsnachweis für Ihre technische Dokumentation gemäß den Anforderungen der Maschinenverordnung.
Schnittstellen-Kompatibilität
Schließt die Lücke zwischen funktionaler Sicherheit (ISO 12100 / IEC 62443) und Cybersecurity.
Für wen ist EnCo ASE Threat Assessment entwickelt?
Maschinenbauer & Anlagenkonstrukteure
Zur nahtlosen Integration der Security in den Entwicklungsprozess.
CE-Koordinatoren & Dokumentationsverantwortliche
Für eine rechtssichere und schnelle Zertifizierung.
Systemintegratoren
Zur Absicherung vernetzter Produktionslinien und OT-Infrastrukturen.
Threat Assessment Workflow nach prEN 50742
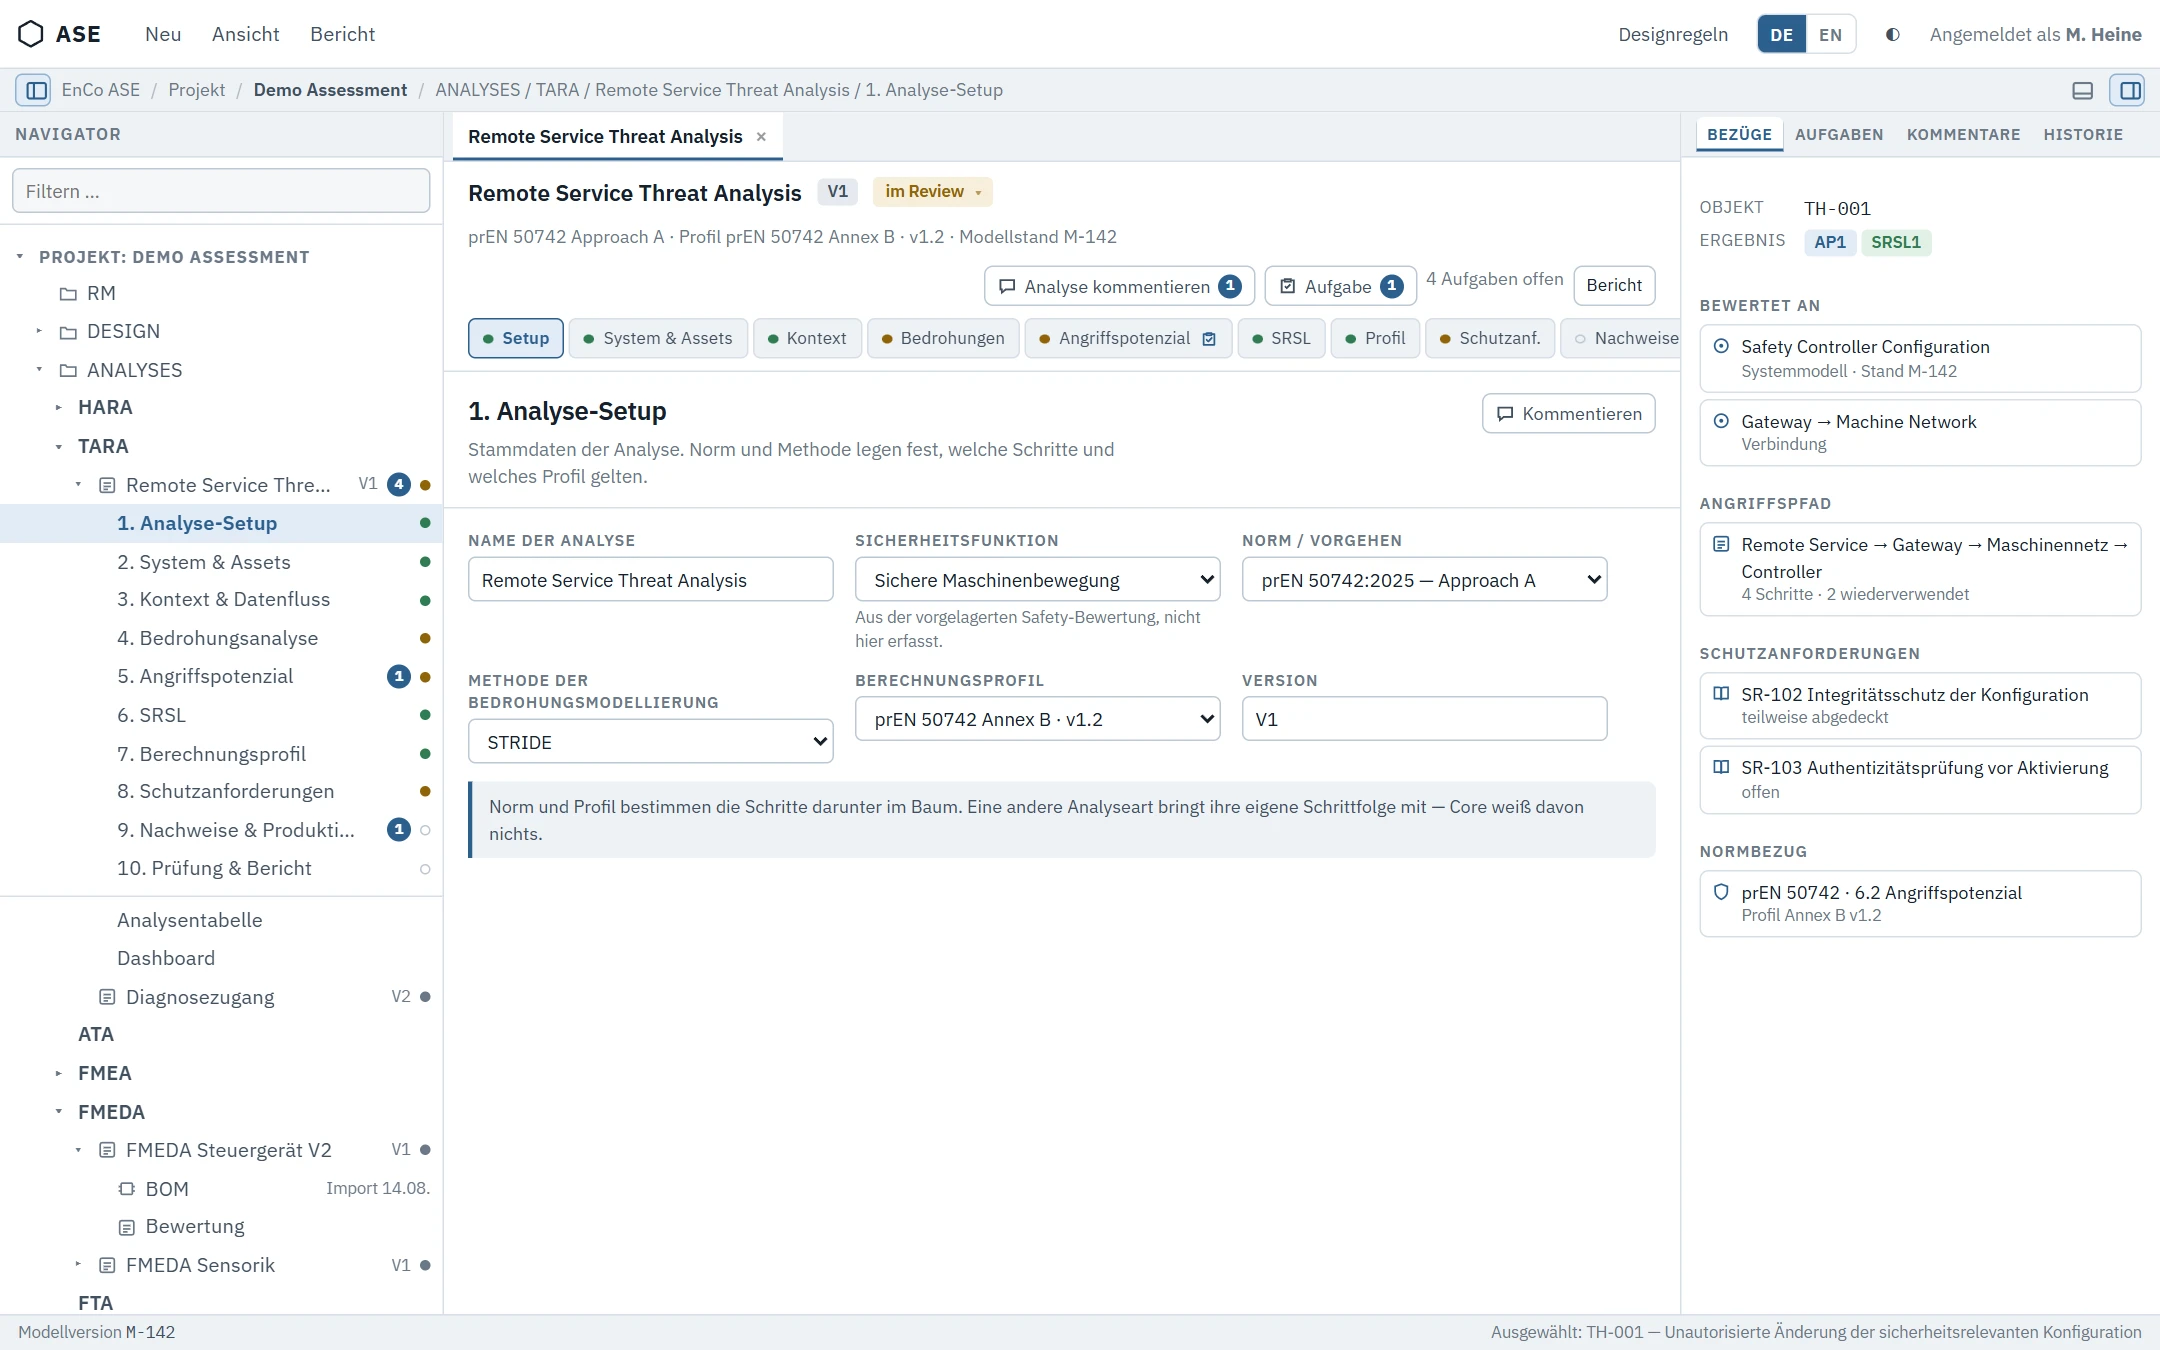
EnCo ASE unterstützt Ihr Team im gesamten Prozess der Bedrohungsanalyse für die Maschinen-Cybersecurity – von der Beschreibung des Systems und seiner Assets über die Identifikation von Bedrohungen bis zur Risikobewertung und zu Schutzmaßnahmen.
System &
Assets
Maschine, Schnittstellen und die zu schützenden Assets beschreiben
Datenfluss-
modellierung
Komponenten, Datenflüsse und Vertrauensgrenzen als Grundlage der Analyse modellieren
Bedrohungs-
identifikation
Bedrohungen für jedes Element anhand der sechs Bedrohungskategorien identifizieren
Risiko-
bewertung
Eintrittswahrscheinlichkeit und Auswirkung bewerten und das Risiko jeder Bedrohung ableiten
Schutz-
maßnahmen
Sicherheitsmaßnahmen definieren und den identifizierten Bedrohungen zuordnen
Restrisiko &
Iteration
Restrisiko neu bewerten, bis das erforderliche Schutzniveau erreicht ist
Dokumentation &
Review
Ergebnisse dokumentieren sowie Review, Freigabe und Compliance-Nachweise unterstützen
EnCo ASE führt Sie durch die vollständige Bedrohungsanalyse nach prEN 50742 – mit integrierten Daten, Wiederverwendung von Engineering-Wissen und Zusammenarbeit in Echtzeit.
Integriertes Engineering. Vernetztes Threat Assessment.
EnCo ASE verbindet die Bedrohungsanalyse mit Anforderungen, Systemstrukturen und weiteren Safety- und Security-Analysen, sodass Engineering-Informationen über den gesamten Entwicklungsprozess wiederverwendet, nachverfolgt und gepflegt werden können.
Requirements
Anforderungen und relevante Engineering-Informationen direkt mit der Bedrohungsanalyse verbinden.
System Design
Systemstrukturen, Schnittstellen und Datenflüsse in der Analyse wiederverwenden.
Threat Assessment
Strukturierte Bedrohungsanalysen mit vernetzten Engineering-Daten statt isolierter Informationen entwickeln.
Angriffsbäume
Bedrohungsszenarien mit der verbundenen Angriffsbaumanalyse im Detail untersuchen.
HARA ISO 12100
Cybersecurity-Bedrohungen mit der Risikobeurteilung der Maschine und ihren Sicherheitsfunktionen in Beziehung setzen.
Reporting
Strukturierte Engineering-Daten für konsistente Berichte und Projektdokumentation nutzen.
Durchgängige Nachverfolgbarkeit
Beziehungen zwischen Anforderungen, Systemelementen, Assets, Bedrohungen und nachgelagerten Analysen erhalten.
Engineering-Wissen wiederverwenden
Vorhandene Informationen über Analysen und Projekte hinweg nutzen, statt dasselbe Wissen mehrfach zu pflegen.
Konsistente Engineering-Daten
Mit vernetzten Daten statt isolierter Dokumente arbeiten und Inkonsistenzen zwischen Disziplinen reduzieren.
Die Bedrohungsanalyse wird Teil des Engineering-Modells. EnCo ASE ermöglicht es Teams, Analysedaten über Anforderungen, Systemdesign und Security Engineering hinweg zu vernetzen, statt die Bedrohungsanalyse als isoliertes Dokument zu verwalten.
Verbinden Sie das Threat Assessment mit Ihrer Engineering-Toolchain
Importieren Sie vorhandene Engineering-Informationen, tauschen Sie strukturierte Threat-Assessment-Daten aus und exportieren Sie Ergebnisse zur weiteren Verwendung in Ihrer Entwicklungsumgebung. EnCo ASE integriert die Bedrohungsanalyse in etablierte Engineering-Workflows, statt eine weitere isolierte Datenquelle zu schaffen.
Import
Bringen Sie vorhandene Engineering- und Analyseinformationen in EnCo ASE und nutzen Sie verfügbare Projektdaten als Grundlage für weitere Analysen.
Datenaustausch
Tauschen Sie strukturierte Engineering-Informationen zwischen EnCo ASE und anderen Systemen aus – unter Beibehaltung der relevanten Beziehungen.
Export
Exportieren Sie Threat-Assessment-Informationen und Analyseergebnisse für Dokumentation, Kommunikation und weitere Verwendung in Ihrer Engineering-Umgebung.
Toolchain-Integration
Verbinden Sie Threat-Assessment-Aktivitäten mit umgebenden Engineering-Prozessen und halten Sie Informationen dort verfügbar, wo Ihre Teams sie benötigen.
Vorhandene Daten nutzen
Auf bereits vorhandenen Engineering-Informationen aufbauen, statt sie manuell in der Bedrohungsanalyse neu zu erstellen.
Doppelarbeit reduzieren
Strukturierte Informationen über Engineering-Aktivitäten hinweg austauschen und unnötige manuelle Datenübertragung vermeiden.
Engineering vernetzt halten
Die Bedrohungsanalyse in den gesamten Entwicklungsprozess integrieren und Verbindungen zwischen relevanten Informationen erhalten.
Ihre Bedrohungsanalyse muss nicht isoliert bleiben. EnCo ASE unterstützt Sie dabei, Engineering-Informationen in den Threat-Assessment-Prozess hinein, hindurch und wieder hinaus zu bewegen – verbunden mit Ihrer gesamten Engineering-Umgebung.
Technische Übersicht
Zentrale technische Funktionen von EnCo ASE Threat Assessment auf einen Blick.
prEN 50742
Threat Assessment Threat Assessment
Vordefinierte & projektspezifische
Risikoberechnung
Multi User
Engineering
Kataloge &
wiederverwendbare Bedrohungsdaten
Requirements, System Design
& Angriffsbäume
Import, Export &
Excel-Reporting
Bereit, Ihren Threat-Assessment-Workflow zu verbessern?
Erfahren Sie, wie EnCo ASE Ihr Engineering-Team mit einem strukturierten Threat-Assessment-Workflow nach prEN 50742, integrierten Engineering-Daten und effizienter Wissens-Wiederverwendung unterstützt.
FAQ – Häufige Fragen zu EN 50742 & MVO
Was regelt die Norm EN 50742?
Die Norm EN 50742 (Schutz von Maschinen vor Korrumpierung) definiert die Cybersecurity-Anforderungen für die Sicherheitsfunktionen von Maschinen. Sie regelt, wie Steuerungen gegen unbefugte Eingriffe geschützt werden müssen, damit die funktionale Sicherheit nicht beeinträchtigt wird.
Wie hängen die EU-Maschinenverordnung und EN 50742 zusammen?
Die neue EU-Maschinenverordnung (MVO) macht Cybersecurity im Anhang III zu einer grundlegenden Sicherheitsanforderung. Die EN 50742 wird die harmonisierte Norm sein, mit der Hersteller die sogenannte Konformitätsvermutung für diesen Bereich erlangen können.
Was bedeutet SRSL in der EN 50742?
SRSL steht für Safety-Related Security Level (Sicherheitsstufen 0 bis 3). Je höher das Risiko einer Manipulation mit Auswirkungen auf die Maschinensicherheit ist, desto höher ist der geforderte SRSL und desto strenger müssen die Schutzmaßnahmen ausfallen.

